정보 최소 처리·외부 접점 보안 점검…전자금융업자 망분리 완화 참여도 당부
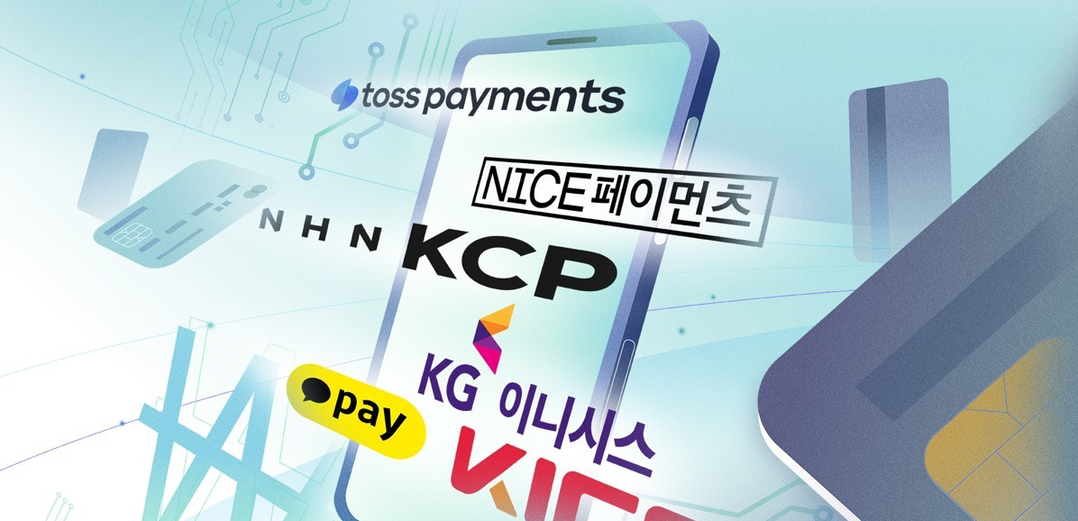 |
| ▲PG사 [연합뉴스] |
전자지급결제대행(PG)사를 통한 개인신용정보 유출 사고가 잇따르자 금융당국이 PG업계에 보안관리 체계를 강화할 것을 주문했다. 자체 시스템뿐 아니라 가맹점 등 외부 접점을 악용한 우회 공격까지 관리 대상에 포함해야 한다는 판단이다.
금융위원회는 16일 유영준 디지털금융정책관 주재로 금융감독원과 금융보안원, 여신금융협회, 핀테크산업협회, 카드·PG사 6곳 등이 참석한 가운데 ‘프런티어 AI 상황대응반’ 6차 회의를 열었다.
이날 회의에서는 최근 금융권 해킹 동향과 PG업권의 침해사고 대응체계를 점검했다.
PG사는 카드사 등 금융회사와 가맹점 사이에서 전자금융거래를 중계하며 대량의 개인신용정보를 처리한다. 보안 사고가 발생할 경우 개인정보 유출뿐 아니라 카드 부정결제 등 2차 피해로 이어질 수 있다는 게 금융당국의 판단이다.
금융위는 최근 인공지능(AI) 기술 발전과 함께 PG업권을 겨냥한 공격 방식도 복잡해지고 있다고 진단했다. PG사의 자체 보안 취약점을 직접 공격하는 방식뿐 아니라 상대적으로 보안 수준이 낮은 가맹점을 경유하는 우회 공격도 늘고 있다는 설명이다.
최근 토스페이먼츠 가맹점 한 곳을 통해 발생한 정보 유출 사고 등도 이번 점검의 배경으로 거론된다.
회의 참석자들은 PG사가 내부 시스템뿐 아니라 가맹점 등 외부 연계 구간의 보안 위험까지 함께 관리할 필요가 있다는 데 의견을 모았다. 사고 발생 시 금융회사와 PG사, 관계기관 간 정보 공유와 대응체계를 강화해야 한다는 의견도 제시됐다.
PG사가 보유·처리하는 개인신용정보 자체를 최소화해야 한다는 지적도 나왔다. 카드정보가 유출될 경우 추가 피해 가능성이 있는 만큼 업무에 필요한 범위 안에서 정보 수집과 보관을 제한할 필요가 있다는 취지다.
유영준 디지털금융정책관은 “PG사는 개별 금융회사보다 규모는 작지만 여러 금융회사와 가맹점에 연결돼 많은 개인신용정보를 처리하는 만큼 보안관리가 중요하다”고 말했다.
금융위는 전자금융업자도 제2차 망분리 규제 긴급 완화 대상에 포함된 만큼 관련 제도를 활용하도록 안내하고, 금융AI보안연구소·지원센터와 금융 AI 보안 가이드라인 등 보안 지원체계 참여도 확대할 계획이다.
토요경제 / 위아람 기자 moon@sateconomy.co.kr
[저작권자ⓒ 토요경제. 무단전재-재배포 금지]